Ngày 21/10 vừa qua đi vào lịch sử ngành an ninh mạng như một “ngày đen tối” khi hàng loạt lỗ hổng bảo mật nghiêm trọng đồng thời bị phát hiện, đe dọa trực tiếp đến sự ổn định của Internet toàn cầu. Điều đáng lo ngại hơn cả là tác nhân chính đứng sau những phát hiện này chính là Trí tuệ nhân tạo (AI), mở ra một chương mới đầy thách thức cho nỗ lực bảo vệ dữ liệu.
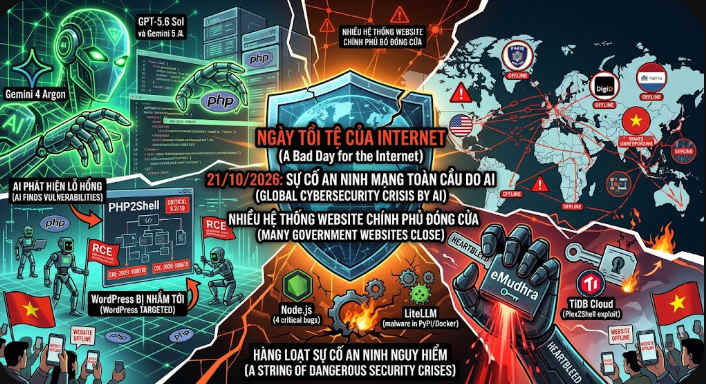
Cơn ác mộng bắt đầu khi thông tin về hai lỗ hổng bảo mật cực kỳ nguy hiểm trong PHP – ngôn ngữ lập trình “xương sống” của hơn 70% website trên toàn cầu – được công bố. Cả hai lỗ hổng, với tên gọi chung là PHP2Shell (mã CVE-2026-109618 và CVE-2026-109619), đều nhận được điểm số nghiêm trọng gần như tuyệt đối (9.2/10). PHP2Shell cho phép kẻ tấn công thực thi mã từ xa, từ đó kiểm soát hoàn toàn máy chủ bị ảnh hưởng và đánh cắp các dữ liệu nhạy cảm.
Đáng kinh ngạc, mô hình GPT-5.6 Sol của OpenAI là tác nhân chính trong việc phát hiện sự cố này. Google cũng nhanh chóng khẳng định Gemini 4 Argon đã có đóng góp to lớn trong việc xác định, khai thác thử nghiệm và kiểm thử bản vá cho các lỗ hổng trên. Điều này cho thấy khả năng vượt trội của AI trong việc phân tích mã nguồn và tìm kiếm lỗi, nhưng đồng thời cũng là lời cảnh báo về sức mạnh hủy diệt nếu công nghệ này rơi vào tay kẻ xấu.
Calif Research, một startup bảo mật do CEO người Việt – ông Dương Ngọc Thái lãnh đạo, là một trong những đơn vị đầu tiên sử dụng AI để phát hiện lỗ hổng. Nhóm nghiên cứu đã tỉ mẩn điều tra và tìm ra các lỗi nghiêm trọng trong module mod_php và PHP-FPM, trực tiếp dẫn đến các lỗ hổng PHP2Shell. Ngay sau đó, công ty Wiz cũng phát hiện và đánh giá đây là một trong những lỗ hổng nghiêm trọng nhất lịch sử phần mềm.
Ảnh hưởng của PHP2Shell là vô cùng to lớn và ngay lập tức. Trên mạng xã hội X, các chuyên gia đồng loạt cảnh báo về mức độ tàn phá của nó. Ngay trong ngày 21/10, PHP đã tung ra bản vá khẩn cấp, đồng thời kêu gọi người dùng cập nhật ngay lập tức.
Tuy nhiên, cuộc chiến không dừng lại ở đó. Liên tiếp các báo cáo về các cuộc tấn công mạng khác bùng nổ trong cùng ngày:
-
Node.js: Vá 4 lỗ hổng nghiêm trọng khác cho phép thực thi mã từ xa và vượt qua xác thực.
-
LiteLLM: Một máy chủ proxy phổ biến bị tấn công và chèn mã độc vào các kho lưu trữ quan trọng, nhắm đến thông tin đăng nhập đám mây và tài khoản AI.
-
eMudhra: Cơ quan cấp chứng chỉ số của Ấn Độ bị xâm phạm khóa riêng, có khả năng tạo ra chứng chỉ giả mạo và đe dọa an ninh mạng còn nghiêm trọng hơn cả sự cố Heartbleed nổi tiếng trước đây.
-
Hàng loạt website chính phủ ngừng hoạt động: Nhiều website chính phủ tại Pháp, Hà Lan và Australia buộc phải tạm đóng cửa để ngăn chặn sự cố.
Trước diễn biến phức tạp của tình hình, Cơ quan An ninh Quốc gia Mỹ (NSA) khuyến cáo các quản trị viên nên tạm ngừng hoạt động hệ thống bị ảnh hưởng nếu không thể vá lỗi kịp thời. Ngay cả Cloudflare, “gã khổng lồ” về tường lửa, cũng đã phải triển khai bản vá cho hệ thống của mình.
Bất chấp những nỗ lực phòng thủ, các nhà nghiên cứu an ninh mạng của WatchTowr đã ghi nhận những dấu hiệu đầu tiên của việc khai thác lỗ hổng PHP trong thực tế. “Chưa ai thành công, nhưng điều đó có thể sẽ không kéo dài lâu”, Jake Knott – nhà nghiên cứu của WatchTowr cảnh báo.
“Ngày đen tối” này là một hồi chuông cảnh tỉnh sâu sắc về kỷ nguyên an ninh mạng mới – kỷ nguyên mà AI không chỉ là công cụ phòng thủ mà còn có thể trở thành vũ khí tấn công vô cùng lợi hại. Các tổ chức, doanh nghiệp cần nhận thức rõ thách thức này và nhanh chóng thích nghi, tăng cường khả năng cập nhật bản vá và chủ động phòng ngừa trước các cuộc tấn công do AI điều khiển. Như Giáo sư Ethan Mollick tại Trường Wharton cảnh báo: “Giờ đây, mọi thứ cần được cập nhật thường xuyên và nhanh chóng giống như smartphone hay ứng dụng”.
XEM THÊM